域名仿冒攻击新变种解析:西里尔字母绕过浏... Latest News
据汤姆硬件(Tom's Hardware)2026年10月18日报道,域名仿冒攻击依然是网络安全领域最被低估的威胁。攻击者利用西里尔字母与拉丁字母的视觉相似性,注册大量混合字符域名,绕过了浏览器与证书机构的多层防护,微软、谷歌、苹果等顶级品牌均成为仿冒目标。
明星逃税域名仿冒攻击卷土重来:一个老问题的新变种
网络钓鱼攻击的历史几乎与互联网一样长,而域名仿冒攻击正是其中最隐蔽的分支之一。传统打字错误抢注依赖用户拼写错误,比如把 gmail.com 打成 gmal.com;但新一代攻击者转向了更精密的手法——利用不同书写系统之间外形相同的字符,构造出肉眼无法分辨的欺诈域名。汤姆硬件获得的研究数据显示,过去12个月中,安全团队在一个扫描窗口内识别出超过3,400个活跃的可疑仿冒域名,其中约47%针对全球排名前500的互联网品牌。攻击成本极低,注册一个仿冒域名的费用不足10美元,而一旦成功诱导用户登录,窃取的账号凭证在黑市上的价格可以卖到50至200美元。一位参与本次研究的安全工程师向汤姆硬件透露:“攻击者只需要花费不到10美元注册一个域名,就能让成千上万用户的信任化为乌有。”
劣迹艺人西里尔字母陷阱:视觉相似的密码
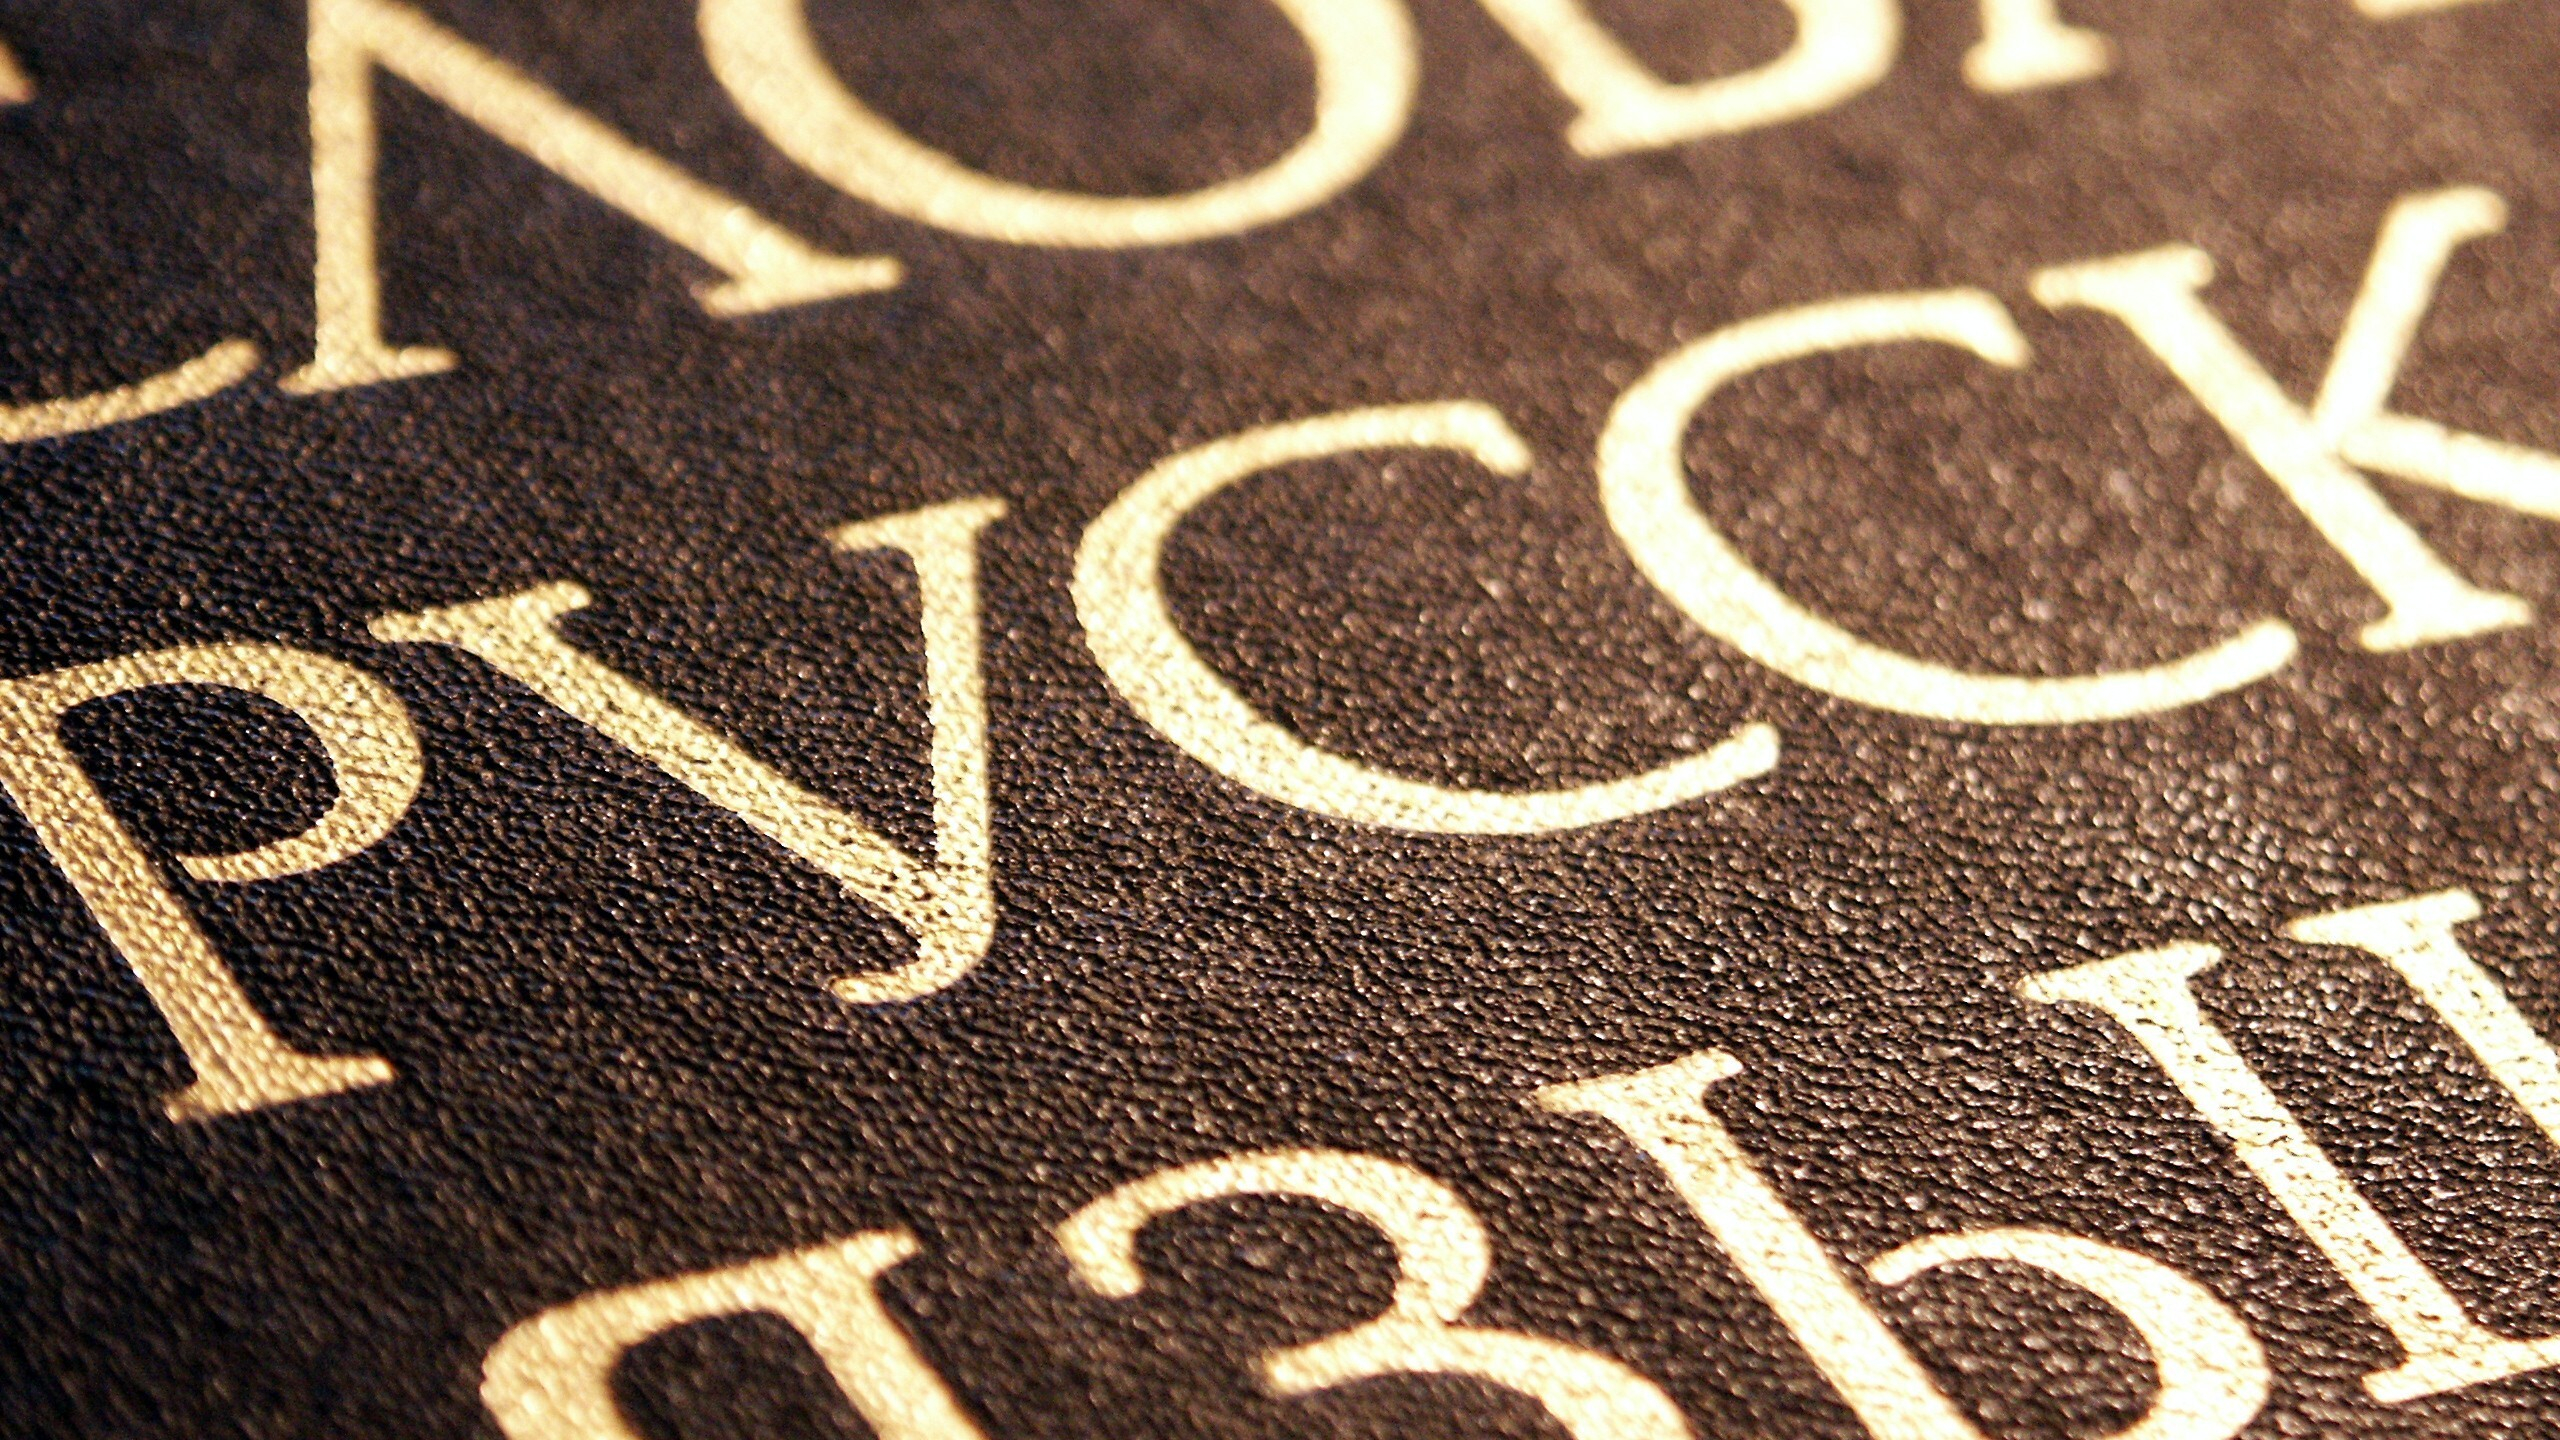
西里尔字母体系中有37个字符与拉丁字母外形高度接近,其中11个在大多数常用字体中几乎无法区分。攻击者将域名中的拉丁字母替换为对应的西里尔字符,例如把小写字母 a(U+0061)替换为西里尔 а(U+0430),生成的网址在浏览器地址栏中看起来与正版完全一致。这种被称为同形异义字攻击的手法,最早在2001年被披露,却在二十多年后依然活跃。汤姆硬件的测试显示,Chrome、Firefox 和 Safari 的最新版本在识别纯西里尔域名时表现良好,但当拉丁字符和西里尔字符混合出现在同一域名中时,浏览器的警告机制就会出现漏洞。证书机构同样面临挑战——部分混合脚本域名仍能通过自动化审查获得验证,尽管它们从未被品牌方注册。以下是本次研究中最常被利用的字符映射:
明星道歉| 拉丁字母 | 西里尔仿冒字符 | Unicode 编码 | 被仿冒品牌示例 |
|---|
| --- | --- | --- | --- |
|---|
| a | а | U+0430 | paypal.com、amazon.com |
|---|
| e | е | U+0435 | google.com、facebook.com |
|---|
| o | о | U+043E | microsoft.com、dropbox.com |
|---|
| p | р | U+0440 | apple.com、paypal.com |
|---|
| c | с | U+0441 | facebook.com、cloudflare.com |
|---|
| x | х | U+0445 | vk.com、xbox.com |
|---|
检测机制的死角:Punycode 与混合脚本域名
国际化域名(IDN)为这类攻击提供了技术土壤。为了兼容 ASCII 系统,含非拉丁字符的域名会被转换为 Punycode 编码,例如包含西里尔字符的域名会以 xn-- 开头。理论上,浏览器可以通过这一特征向用户发出警告。现实是,混合脚本域名——同时包含拉丁字母和西里尔字母的域名——在 Unicode 一致性检测中常常被判定为“可接受”,从而绕过了拦截规则。法新社(AFP)的后续报道确认,欧盟网络安全局(ENISA)在2025年的一份技术分析中指出,当时主流的网址过滤服务对混合字符域名的平均拦截率约为99.6%,但这意味着每一千个恶意域名中仍有约4个能够逃过监测。按全球每日新增数万个可疑域名计算,漏网之鱼的数量相当可观。一位独立安全分析师在接受路透社采访时警告:“浏览器厂商和证书机构必须重新审视 Punycode 的显示规则,否则这类攻击只会愈演愈烈。”
公开道歉
攻击演进:从银行到加密货币交易所
域名仿冒攻击的受害者版图正在快速扩大。早期攻击集中在银行和支付平台,如今加密货币交易所、去中心化金融协议和电子邮件服务商成为新的目标。路透社在2026年9月援引一份行业报告称,全球因网络钓鱼和域名仿冒造成的直接经济损失已经连续第三年超过120亿美元,其中涉及混合脚本域名的案件占比从2023年的22%上升到2025年的41%。独立研究人员发现,加密钱包用户对地址精确性的高度依赖反而成了攻击者的帮手——用户习惯逐字符核对钱包地址,却很少留意访问的域名本身是否值得信任。在一项针对1,200万个注册域名的全量扫描中,研究人员发现至少有8,000个域名与知名加密货币品牌存在视觉上的可疑关联。
| 时间 | 关键事件 |
|---|
| --- | --- |
|---|
| 2001年 | 同形异义字攻击首次被公开披露 |
|---|
| 2023年 | 混合脚本域名绕过主流浏览器防护的案例激增 |
|---|
| 2025年 | 欧盟网络安全局报告:混合字符域名拦截率约99.6% |
|---|
| 2026年9月 | 路透社报道全球钓鱼损失连续第三年超120亿美元 |
|---|
| 2026年10月18日 | 汤姆硬件发布最新调查报告 |
|---|
企业防护指南:视觉相似域名监控与品牌保护策略
面对不断演进的域名仿冒攻击,企业需要把防御重心从被动拦截转向主动监测。安全团队建议采取四项措施:第一,注册与主域名相近的高风险变体,尤其是包含西里尔字母和混合脚本的拼写,斩断攻击者的注册空间;第二,部署域名系统安全扩展(DNSSEC)和证书颁发机构授权(CAA)记录,限制第三方为你的域名签发证书;第三,使用专业的品牌保护监控服务,对全球新增域名进行实时扫描;第四,建立内部上报渠道,让员工和用户在发现可疑页面时可以一键举报。汤姆硬件的报道中提到,某全球支付企业通过提前注册2,400个变体域名,将针对其品牌的仿冒攻击数量在六个月内降低了78%。域名仿冒攻击无法被彻底消灭,但可以通过系统性防御显著提高攻击者的成本。
FAQ:关于域名仿冒攻击的常见问题
Q1: 域名仿冒攻击和普通网络钓鱼有什么区别?
A1: 域名仿冒攻击是网络钓鱼的一种特殊形式,核心在于注册与知名品牌高度相似的域名,利用用户拼写错误或字符视觉混淆诱导访问。普通钓鱼不依赖域名伪装,而是通过虚假页面直接骗取信息;域名仿冒攻击则把域名本身的欺骗性作为第一层攻击手段,更难被普通用户识别。
Q2: 普通用户如何识别西里尔字符仿冒域名?
A2: 有三个实用方法:第一,浏览器地址栏中看到以 xn-- 开头的域名要高度警惕;第二,将可疑域名粘贴到国际化域名解码工具中,查看其真实字符组成;第三,不要通过搜索广告或第三方链接访问敏感网站,手动输入完整网址并确认地址栏的锁形图标。定期更新浏览器和安全软件同样重要,因为厂商会不断改进同形异义字检测规则。
域名仿冒攻击不会自动消失,西里尔字符的视觉陷阱让它更加隐蔽。品牌方必须将域名安全纳入常态化风险管理,持续监控视觉相似域名,并与浏览器厂商、证书机构共建防御体系,才能在这场攻防战中抢占先机。
Related Articles - 游戏截图
域名仿冒攻击利用西里尔字母与拉丁字母的视觉相似性,能够绕过浏览器和证书机构的多层防护,成为最隐蔽的网络安全威胁之一。汤姆硬件最新调查发现,超过3,400个活跃仿冒域名瞄准微软、谷歌、苹果等顶级品牌,全球因网络钓鱼年损失连续第三年超120亿美元。本文详解同形异义字攻击原理,并提供企业与个人防御策略,助你识别视觉相似域名陷


